


 +7 (4012) 43 12 45


Хранение биометрии в СКУД по 152-ФЗ: требования, согласие и штрафы

Что 152-ФЗ считает биометрией в СКУД и когда вы становитесь оператором данных
Если ваша система контроля доступа (СКУД) использует отпечатки пальцев, сканы лица или другие уникальные физиологические признаки для идентификации сотрудников или посетителей, вы являетесь оператором биометрических персональных данных по закону 152-ФЗ. Это накладывает на вас ряд юридических и технических обязанностей. Первые шаги для соблюдения закона: получить письменное согласие от каждого человека, чьи данные вы собираете, и назначить сотрудника, ответственного за обработку персональных данных. Невыполнение этих требований влечет за собой крупные штрафы.
Согласно статье 11 Федерального закона №152-ФЗ «О персональных данных», биометрические персональные данные (БПДн) – это сведения, которые характеризуют физиологические и биологические особенности человека, на основании которых можно установить его личность. Ключевое здесь – возможность именно идентифицировать человека. Если СКУД собирает и хранит данные для того, чтобы однозначно определить, кто именно пытается пройти через турникет или дверь, это биометрия.
В контексте СКУД к биометрическим персональным данным относятся:
- изображения лица, используемые для распознавания (а не просто видеозапись);
- отпечатки пальцев;
- рисунки вен ладони;
- радужная оболочка глаза.
Даже если система переводит отпечаток пальца или образ лица в шаблон (математический код) и не хранит само изображение, этот шаблон всё равно считается биометрическим персональным данным, если по нему возможно установить личность. Сам факт сбора, хранения и обработки таких сведений автоматически делает вашу компанию оператором персональных данных, со всеми вытекающими из 152-ФЗ обязанностями.
При этом требования закона распространяются как на штатных сотрудников, так и на постоянных посетителей, например, арендаторов офисов в вашем здании. Любое лицо, чьи биометрические персональные данные обрабатываются СКУД для идентификации, является субъектом персональных данных, и его права должны быть защищены.
Теперь, когда мы определили, что ваша компания является оператором, рассмотрим, какие конкретные шаги нужно предпринять.
Организационные шаги для легальной работы СКУД с биометрией: чек-лист
Чтобы легально использовать СКУД с биометрией, компания-оператор обязана выполнить ряд организационных мер по 152-ФЗ. Эти шаги закладывают правовую основу для обработки данных и защищают от штрафов Роскомнадзора. Вот пошаговый план.
Назначьте ответственного за обработку персональных данных
Первый и обязательный шаг — назначение конкретного сотрудника, который будет ответственным за обработку персональных данных. Этот человек координирует все процессы, связанные с соблюдением 152-ФЗ. Назначение оформляется приказом руководителя организации. Важно, чтобы у ответственного были необходимые полномочия и ресурсы для выполнения своих задач.
Разработайте и утвердите внутренние документы
Для легальной работы со СКУД, использующей биометрию, необходим пакет внутренних документов, которые регулируют все этапы работы с ПДн в вашей компании. Ключевые из них:
- Политика обработки персональных данных. Это публичный документ, который описывает, как ваша компания работает с ПДн, цели их сбора, категории обрабатываемых данных (включая биометрические), принципы и условия обработки, сроки хранения, а также права субъектов данных. Эта политика обработки ПДн должна быть размещена на сайте или в другом доступном месте.
- Положение о защите персональных данных. Этот документ определяет конкретные меры и правила по обеспечению безопасности ПДн, процедуры доступа, резервного копирования, реагирования на инциденты.
- Другие регламенты и инструкции. Например, регламент по обработке запросов субъектов ПДн, инструкция по работе с биометрическими данными в СКУД для сотрудников.
Все эти внутренние документы утверждаются приказом руководителя.
Подайте уведомление в Роскомнадзор
Ваша компания обязана уведомить Роскомнадзор о начале обработки персональных данных. Если вы уже подавали уведомление, но теперь обрабатываете биометрические ПДн, необходимо внести изменения, указав новую категорию обрабатываемых данных — биометрические. Сделать это можно через форму на официальном сайте ведомства.
Где подать уведомление в Роскомнадзор?
Вы можете заполнить и отправить форму уведомления в Роскомнадзор онлайн на официальном сайте Роскомнадзора.
Ознакомьте сотрудников с внутренними регламентами
После утверждения всех необходимых документов убедитесь, что каждый сотрудник, имеющий доступ к персональным данным или участвующий в их обработке, ознакомлен с этими регламентами под роспись. Это гарантирует, что персонал понимает свои обязанности и ответственность за защиту ПДн.
Проведите внутренний аудит и инвентаризацию
Регулярно проводите внутренний аудит процессов обработки ПДн. Определите:
- точную цель сбора биометрических данных (например, исключительно для контроля доступа);
- состав обрабатываемых данных (отпечаток пальца, изображение лица);
- сроки хранения этих данных и условия их уничтожения.
Такой аудит помогает выявить и устранить потенциальные уязвимости, а также подтвердить, что вы не собираете избыточные данные и не храните их дольше, чем это необходимо.
После подготовки организационной базы ключевым этапом становится получение юридически корректного согласия от каждого человека.
Как правильно получить согласие на обработку биометрии от сотрудников и посетителей
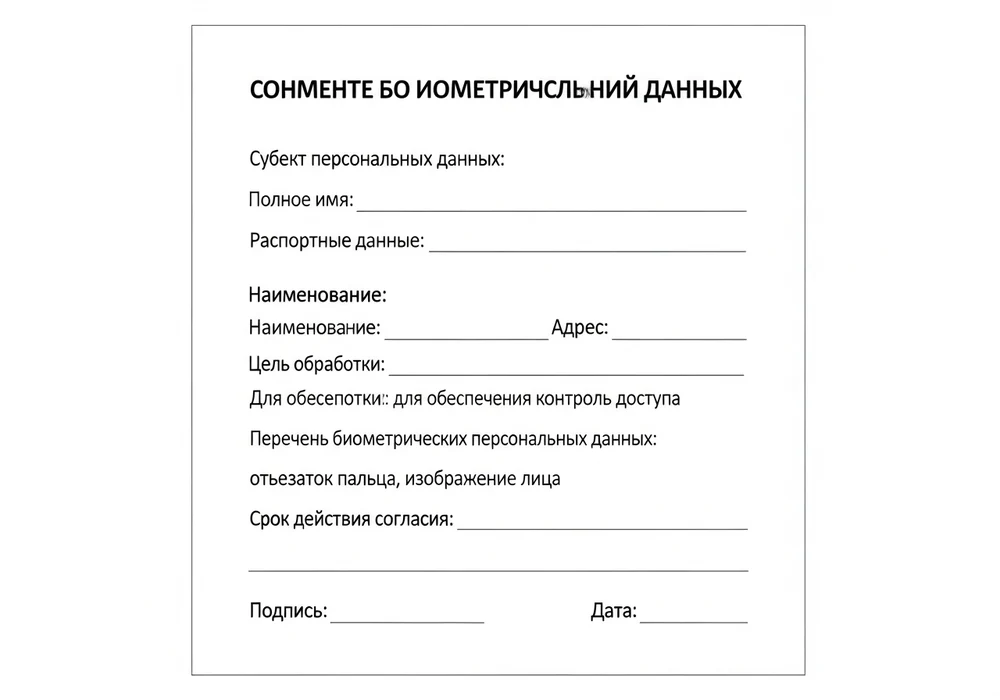
Использование биометрических персональных данных (БПДн), таких как отпечатки пальцев или распознавание лиц для СКУД, всегда требует письменного согласия субъекта. Это ключевое требование Федерального закона № 152-ФЗ «О персональных данных» и основополагающее действие для легальной работы вашей системы контроля и управления доступом. Электронная форма согласия (например, нажатие кнопки «Я согласен» на мониторе) для биометрии недопустима, необходим документ на бумаге с подписью.
Чтобы согласие на обработку биометрических данных СКУД было юридически корректным, оно должно содержать строго определенный перечень сведений, согласно части 4 статьи 9 Закона № 152-ФЗ:
- ФИО субъекта персональных данных: сотрудника или посетителя, который дает согласие.
- Паспортные данные субъекта: номер документа, сведения о дате выдачи и выдавшем органе.
- Наименование или ФИО оператора: вашей компании или индивидуального предпринимателя, который обрабатывает данные.
- Адрес оператора.
- Цель обработки персональных данных: этот пункт крайне важен. Укажите четко: «для обеспечения контроля доступа на территорию объекта», «для идентификации и пропуска на территорию предприятия». Избегайте общих формулировок, таких как «для улучшения безопасности» — они могут быть расценены как чрезмерные.
- Перечень биометрических данных, на обработку которых дается согласие: например, «отпечатки пальцев», «изображение лица».
- Срок действия согласия: для сотрудников обычно указывается «на период действия трудового договора». Для посетителей срок должен быть ограничен, например, «на период действия пропуска» или «на время разового посещения».
- Способ отзыва согласия: обычно прописывается «путем подачи письменного заявления оператору».
- Подпись субъекта персональных данных.
Добровольность согласия: ключевой принцип
Важнейший нюанс – согласие на обработку биометрии должно быть абсолютно добровольным. Вы не можете заставить сотрудника сдать биометрические данные. Отказ предоставить биометрию не может служить основанием для отказа в приеме на работу, увольнения или недопуска к рабочему месту, если законодательством не предусмотрен иной способ прохода.
Важно: При отсутствии согласия, вы обязаны предоставить сотруднику или посетителю альтернативный, небиометрический способ доступа. Например, по бесконтактной карте или пин-коду.
Особенности для сотрудников и посетителей
Подход к получению согласия зависит от категории субъекта данных:
- Для сотрудников: Согласие оформляется при приеме на работу или в процессе трудовой деятельности. Срок действия может быть указан как «на период трудовых отношений», а после увольнения данные должны быть уничтожены.
- Для посетителей: Если СКУД с биометрией используется для контроля доступа постоянных посетителей (например, арендаторов или подрядчиков), от них также потребуется письменная форма согласия. Срок действия согласия должен быть строго ограничен периодом, на который выдан пропуск или осуществляется регулярное посещение. Для разовых визитов (например, курьеров под сопровождением) использование биометрии избыточно.
Отзыв согласия и уничтожение данных
Субъект персональных данных имеет право в любой момент отозвать свое согласие на обработку биометрии. Процедура отзыва согласия должна быть заранее прописана в вашей Политике обработки персональных данных и в самом бланке согласия. Как только вы получили письменное заявление об отзыве, вы обязаны прекратить обработку биометрических данных этого человека и уничтожить их в течение 30 дней. Использование заранее подготовленного шаблона согласия, соответствующего 152-ФЗ, значительно упростит этот процесс.
Когда юридические формальности соблюдены, необходимо обеспечить техническую защиту собранных данных.
Технические меры защиты биометрии в СКУД: серверы, шифрование и доступ
Использование биометрических данных для контроля доступа требует не только оформления документов, но и надежной технической реализации. Нарушение требований к хранению и передаче биометрии может привести к утечкам и серьезным штрафам. Поэтому к IT-инфраструктуре, обрабатывающей биометрические персональные данные (БПДн), предъявляются строгие требования, закрепленные в том числе приказами ФСТЭК России.
Локализация и хранение данных: только в России
Первое и основное требование — локализация баз данных. Все серверы, на которых хранятся биометрические персональные данные граждан Российской Федерации, должны физически находиться на территории России. Это касается как собственных серверов компании, так и тех, что используются в облачных решениях. При выборе облачного провайдера или стороннего дата-центра всегда уточняйте, где именно расположены их серверные мощности.
Как правило, СКУД хранит не сами изображения лиц или отпечатков пальцев, а их математические модели (шаблоны или дескрипторы). Эти шаблоны представляют собой уникальный цифровой код, который невозможно восстановить до исходного изображения. Однако даже эти шаблоны являются биометрическими данными, поскольку по ним можно однозначно идентифицировать личность, и поэтому на них распространяются те же требования к защите.
Защита передачи данных и физическая безопасность
Биометрические данные должны быть защищены не только на сервере, но и во время передачи. Каналы связи между считывателями (камерами, сканерами отпечатков) и контроллерами, а также между контроллерами и сервером СКУД, необходимо защищать с помощью шифрования. Для этого используются протоколы SSL/TLS или специализированные средства защиты информации (СЗИ), которые исключают перехват или подмену данных.
Помимо программной защиты, критически важна физическая безопасность сервера и контроллеров. Оборудование, хранящее БПДн, должно размещаться в запираемых помещениях – серверных, телекоммуникационных шкафах или сейфах. Доступ к этим помещениям должен быть строго ограничен и контролироваться.
Контроль доступа и использование сертифицированных СЗИ
Несанкционированный доступ к самой базе данных биометрии является одной из главных угроз. Для минимизации этого риска необходимо:
- Разграничить права доступа: Только уполномоченные администраторы СКУД должны иметь доступ к настройкам и базе данных. Их права должны быть минимально достаточными для выполнения служебных обязанностей.
- Запретить несанкционированное копирование: Используйте технические и организационные меры для предотвращения копирования базы данных БПДн на внешние носители или в незащищенные сетевые ресурсы.
- Использовать сертифицированные СЗИ: В зависимости от определенного уровня защищенности вашей информационной системы (согласно требованиям ФСТЭК), может потребоваться применение средств защиты информации, имеющих сертификаты ФСТЭК России или ФСБ России. Это обеспечивает гарантированный уровень защиты от известных угроз.
Регулярное обновление программного обеспечения СКУД, операционных систем серверов и СЗИ критически важно. Производители постоянно выпускают патчи для устранения уязвимостей, и их своевременная установка предотвращает потенциальные кибератаки.
Оценка текущей IT-инфраструктуры на соответствие этим требованиям и понимание необходимых технических доработок — это задача, требующая внимательности. В случае сомнений или для комплексной реализации всех мер, компания «Камера39» готова помочь вам выстроить систему СКУД, соответствующую законодательству, снижая ваши риски. Несоблюдение как организационных, так и технических требований влечет за собой серьезные последствия.

Ответственность и штрафы за нарушения при работе с биометрией
Несоблюдение правил работы с биометрией влечет за собой административную и уголовную ответственность, которую несет как сама компания, так и ее должностные лица. Размеры штрафов за биометрические данные постоянно меняются, но их масштаб остаётся значительным, а за несколько нарушений штрафы могут суммироваться, увеличивая финансовую нагрузку.
| Вид нарушения | Норма права | Ответственность | Кто несёт ответственность |
|---|---|---|---|
| Обработка БПДн без письменного согласия субъекта или с нарушением требований к его составу | Ст. 13.11 КоАП РФ, ч. 2 | Административный штраф. Для юридических лиц – от сотен тысяч до нескольких миллионов рублей (при первом нарушении). При повторном нарушении штрафы значительно увеличиваются. | Юридическое лицо и должностные лица. |
| Невыполнение требования о локализации баз данных с ПДн граждан РФ на территории России | Ст. 13.11 КоАП РФ, ч. 8 | Административный штраф. Для юридических лиц – от миллионов до десятков миллионов рублей. При повторном нарушении штрафы значительно выше. | Юридическое лицо и должностные лица. |
| Неопубликование или несоблюдение политики обработки персональных данных | Ст. 13.11 КоАП РФ, ч. 3 | Административный штраф. Для юридических лиц – от десятков до сотен тысяч рублей. | Юридическое лицо и должностные лица. |
| Неправомерный доступ к биометрическим данным, их несанкционированное распространение или разглашение (в том числе утечка данных) | Ст. 137 УК РФ (Нарушение неприкосновенности частной жизни) Ст. 272 УК РФ (Неправомерный доступ к компьютерной информации) | Уголовная ответственность, включая штрафы, принудительные работы, лишение свободы. Зависит от тяжести и последствий. | Лица, допустившие нарушение. |
Как видно из таблицы, риски, связанные с несоблюдением законодательства о персональных данных, значительны. Чтобы избежать подобных последствий и гарантировать легальность работы вашей СКУД с биометрией, необходимо тщательно выстроить все внутренние процессы в соответствии с 152-ФЗ. Компания «Камера39» готова помочь в аудите и настройке вашей системы, чтобы вы были уверены в её полной правовой защищенности.
Внедрение СКУД с биометрией требует внимания к юридическим и техническим деталям. Чтобы быть уверенным в полном соответствии закону 152-ФЗ и избежать штрафов, доверьте аудит и настройку системы специалистам. Мы поможем проверить вашу текущую СКУД или спроектировать новую систему с нуля.
Частые вопросы
Да, можно, но с обязательным условием. Провайдер облачного сервиса должен гарантировать, что все серверы, на которых хранятся и обрабатываются биометрические персональные данные граждан РФ, физически находятся на территории России. Это требование о локализации данных должно быть четко прописано в договоре с вашим облачным провайдером.
Нет, если фотография используется исключительно для визуального контроля сотрудником службы безопасности или другим персоналом и не обрабатывается автоматизированной системой контроля доступа для идентификации личности, она не считается биометрическими персональными данными по 152-ФЗ. Ключевым критерием является возможность системы автоматически установить личность по этим данным.
Внутренний аудит может быть проведен назначенным ответственным за организацию обработки персональных данных или специально сформированной комиссией из числа сотрудников вашей организации. Для получения более объективной оценки и обеспечения полного соответствия всем требованиям, особенно при отсутствии достаточной внутренней экспертизы, рекомендуется привлекать сторонних аудиторов или консалтинговые компании, специализирующиеся на законодательстве о персональных данных.


